结论先说:平台有子账号功能就用子账号;平台没有,或者店铺必须在固定环境、固定出口下登录,就把「已登录的浏览器环境」授权给同事,而不是把密码发给同事。 两种方式也可以叠加——给同事开一个权限受限的子账号,再用这个子账号在独立环境里登录后分配给他,这是保护最完整的组合。
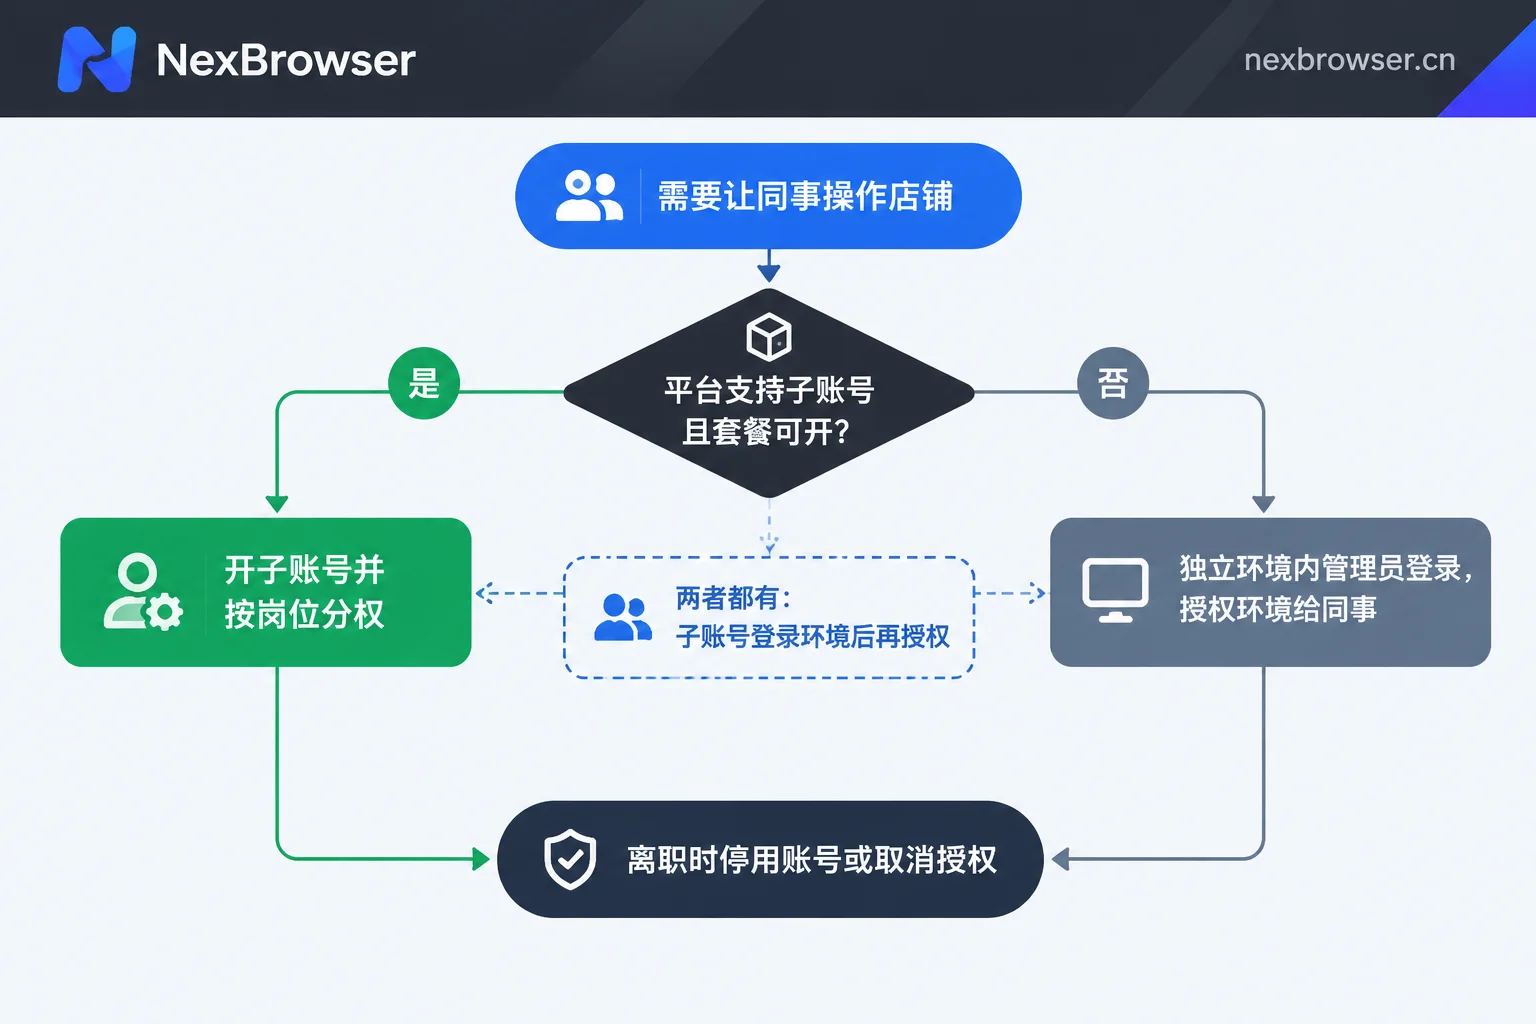
先判断走哪条路
- 平台支持员工/子账号,而且你的套餐能开:优先用子账号。同事有自己的登录名、密码和二步验证,主账号密码从头到尾不出现。
- 平台没有子账号,或者多店铺需要各自固定的登录环境:用浏览器环境授权,同事打开环境就是登录状态,不用输入密码。
- 两个条件同时存在:给同事开子账号,用子账号在该店铺的独立环境里登录,再把环境授权给他。
方法一:用平台自带的子账号
以两个常见平台为例(菜单名称可能随后台改版调整):
- 亚马逊:卖家平台「设置 → 用户权限(User Permissions)」,专业销售计划可用。填写同事的工作邮箱发送邀请,同事用这个邮箱注册自己的亚马逊登录账号、设置自己的两步验证,接受邀请后由你分配权限。
- Shopify:「设置 → 用户和权限」,添加员工并发送邮件邀请,同事通过邀请创建自己的账号。
权限按岗位勾选,只给做事需要的部分:
- 客服、发货:订单相关
- 上架、运营:商品和库存
- 投放:广告
收款账户、提现、税务、敏感报表和用户管理留在主账号。用户管理尤其不要下放,否则对方可以给自己追加权限,分权就失去意义。
这一步容易卡在三处:
- 套餐门槛:Shopify 入门级套餐可能不能添加员工,或者名额有限,以你店铺后台的套餐说明为准。
- 站点审核:亚马逊部分站点(如欧洲站)添加用户后可能触发额外的资料审核,建议安排在不影响日常运营的时间操作。
- 邀请邮箱:用公司统一管理的工作邮箱,不用同事的私人邮箱,离职交接时才不会被卡住。
方法二:把登录好的环境分给同事
思路是:在指纹浏览器里给每家店建一个独立环境,由管理员在里面登录并保存会话,再通过团队分权把环境授权给同事的成员账号。
- 建环境并命名。一家店(或一个站点)一个环境,名称能看出店铺和站点,后面授权、回收时才不会点错。命名规则可以参考几十个浏览器环境怎么命名和分组。
- 绑定这家店固定使用的代理并核对出口,确认环境打开后的出口就是你预期的那一条,做法见怎么给每个浏览器环境单独绑定代理并验证出口。
- 管理员亲自登录店铺。浏览器提示「保存密码」时选择不保存——环境里没有存密码,就没有能被翻出来的明文。二步验证绑定在管理员自己的手机或验证器上。
- 把环境授权给同事。只给打开和使用的权限,不给编辑环境、导出、删除的权限(具体有哪些权限项,以你所用工具的设置为准)。
- 用同事的账号实际打开一次,确认进去就是登录状态。
如果你用的是 NexBrowser:环境本身相互隔离,可以通过云端同步把环境分配给团队成员账号。功能不分档,免费档也能用分权;付费只增加窗口数和成员容量,所以只有团队人数或店铺数超过免费额度时才需要考虑扩容。还没安装的话,从下载页选择国内或海外线路下载 Windows 客户端。团队授权的更多细节可以看团队浏览器协作怎么落地。
只隐藏密码框不够
很多人以为同事看不到输入框里的密码就安全了,实际上还有两个常见口子:
- 开发者工具(F12):如果浏览器自动填充了密码,打开审查元素,把输入框类型从 password 改成 text,密码就显示出来了。
- Cookie 和登录凭证:同事导出或复制 Cookie,或在控制台里抓取认证 Token,就能在别的设备上登录这家店。
所以要检查你用的工具有没有这几项安全设置:禁止查看密码、禁止导出/复制 Cookie、禁用开发者工具。有就打开;如果没有,至少做到环境里不保存密码,并把 Cookie 当成和密码同样敏感的东西对待。
这种方式的边界
- 同事拿到的是登录后的完整权限。 如果环境里登录的是主账号,同事虽然看不到密码,却可以在后台修改密码、改绑邮箱或收款信息。所以平台能开子账号时,环境里就登录子账号。平台确实没有子账号的,至少给敏感操作开启二次验证,并定期查看后台的登录和操作记录。
- 会话会过期。 长时间没登录、出口变化或修改敏感设置时,平台可能要求重新登录或输入验证码。这时由管理员来处理,不要为了省事把验证码或密码直接发给同事。
同事离职或换岗时怎么收回
不共享密码的最大好处,就是人员变动时不用挨个店铺改主密码:
- 子账号:在平台后台停用或删除该用户即可。
- 环境授权:在团队管理里取消该成员对相关环境的授权,环境和里面的登录状态直接转给接手的人。
- 怀疑凭证已经外泄(比如之前没有禁止导出 Cookie):修改一次密码;如果平台提供「退出所有设备/会话」之类的功能,也执行一次,让旧会话失效,然后由管理员重新登录环境。
设置完,用同事的身份自查一遍
用同事的账号实际走一遍,逐项确认:
- 在密码管理页、自动填充等任何地方都看不到密码明文
- 按 F12 打不开开发者工具(如果你开启了这项限制)
- 不能导出环境或 Cookie
- 进不去收款、提现、用户管理等页面
哪一项结果和预期不一样,就回到对应的平台权限或浏览器安全设置里调整,改完再测一遍。


评论(0)