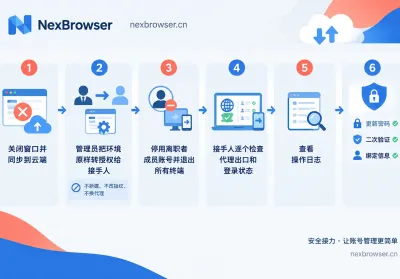
员工离职时,要交接的不是一串账号密码,而是那台“设备”本身,也就是原来的指纹参数、绑定的代理和已经登录的会话缓存。这些要一起原样转给接手人,同时收回离职者的访问权限。大致顺序如下:离职前让最新会话数据同步到云端;把环境或整个分组重新授权给接手人,不新建环境,不改参数;停用离职者的成员账号,并让其所有终端退出登录;接手人逐个打开环境,核对出口和登录状态;...
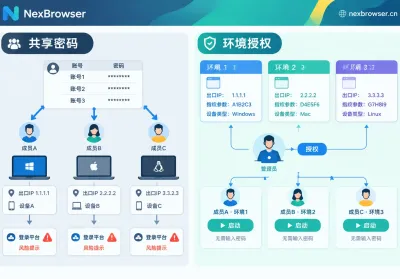
团队浏览器协作要解决的只有一件事:让成员能干活,但拿不到账号密码,也带不走账号资产。做法是把「环境」当成公司资产统一托管——环境里已经装着自洽的指纹参数、绑定好的出口代理和保持登录状态的 Cookie,管理员把环境授权给某个成员,成员在自己电脑上打开就能直接进后台,全程不需要知道平台的明文密码。人来了就授权,人走了就撤销授权,账号本身不用动。这和很多工...
0 条留言